

Atak hakerów na lodówki w supermarketach dotarł do Niemiec
5 min czytania
Fala cyberataków na instalacje chłodnicze w supermarketach, która zaczęła się we Francji, dotarła do Niemiec. W nocy z niedzieli na poniedziałek 2 listopada lady chłodnicze, komory chłodnicze i zamrażarki w kilku niemieckich sklepach przestały chłodzić, a nawet zaczęły się nagrzewać, i pracownicy musieli wyrzucić duże ilości żywności. Policja w Bawarii, Nadrenii Północnej-Westfalii i Dolnej Saksonii prowadzi śledztwo w sprawie włamania do lodówek w supermarketach, które w ciągu kilku tygodni dotknęło sklepy w co najmniej dziesięciu krajach Europy. Nikt nie przyznał się do ataków.
Ataki nie były wymierzone w dane klientów ani w systemy płatności. Ich celem były zdalnie zarządzane sterowniki, które utrzymują w chłodzie mleko, mięso i mrożonki, czyli ta część techniki sklepowej, o której większość ludzi nigdy nie myśli.
Jak włamanie do lodówek w supermarketach uderzyło w niemieckie sklepy
Jednym z pierwszych przypadków w Niemczech był sklep Edeka w Reisbach w Dolnej Bawarii. Prowadzący sklep napisał na Facebooku, że w nocy urządzenia chłodnicze nagrzały się do 50 stopni Celsjusza. Część produktów przekazano inicjatywie ratowania żywności Foodsharing, ale większość towarów chłodzonych trzeba było wyrzucić. Według branżowego magazynu Lebensmittel Praxis policja kryminalna w Landshut prowadzi śledztwo w sprawie podejrzenia szpiegowania i manipulowania danymi. Rzecznik Edeka powiedział ZDF, że producent urządzeń bada przyczynę.
W Lilienthal pod Bremą tej samej nocy awarii uległy lady, komory chłodnicze i zamrażarki, a temperatura wzrosła w nich do około 30 stopni. Właściciel Daniel Breiding powiedział agencji informacyjnej dpa, że jego pracownicy cały dzień wynosili wędliny, sery, nabiał i mrożonki. „Musieliśmy wyrzucić towary o wartości ponad 360 000 euro”, powiedział. Jego ubezpieczyciel wciąż sprawdza, czy pokryje szkodę. Centralny inspektorat policji kryminalnej w Oldenburgu zajmuje się przypadkami w Dolnej Saksonii, w tym kolejnym w Diepholz, i próbuje ustalić, czy są ze sobą powiązane.
Ucierpiała również Nadrenia Północna-Westfalia. W Wetter-Volmarstein supermarket prowadzony przez organizację dobroczynną Arbeiterwohlfahrt (AWO) stracił duże ilości żywności, a atak był podobno wymierzony w firmę, która zdalnie serwisuje jego instalacje chłodnicze. Policja w Wuppertalu poinformowała, że towary zepsuły się tam po tym, jak w weekend zdalnie podniesiono temperatury. W Raesfeld w regionie Münsterland niezależnie prowadzony sklep Rewe zgłosił awarię chłodzenia, a policja sprawdzała, czy stoją za tym hakerzy. Według dpa ucierpiały też supermarket i zakład spożywczy w powiatach Kaiserslautern i Kusel w Nadrenii-Palatynacie.
Fala, która zaczęła się we Francji
Pierwszy duży atak miał miejsce we Francji 12 października, kiedy wyłączono systemy chłodnicze setek sklepów należących do dużych sieci, takich jak Intermarché i spółdzielnia U. Sprawę przejęła jednostka ds. cyberprzestępczości paryskiej prokuratury. 2 listopada nastąpiła druga fala, jednocześnie w kilku krajach. W Belgii i Luksemburgu Ahold Delhaize zgłosiło incydent informatyczny w kilkudziesięciu sklepach, a Carrefour odnotował problemy w około 15 ze swoich 700 belgijskich placówek. W Szwecji ucierpiało siedem z 800 sklepów Coop, a w Irlandii 13 supermarketów SuperValu wycofało ze sprzedaży produkty chłodzone i mrożone.
Przypadki zgłoszono także w Holandii, Estonii, Finlandii, we Włoszech i w Portugalii. Według Al Jazeery, powołującej się na Reutersa, tylko w ten poniedziałek ponad 100 sklepów w Europie miało przegrzewające się urządzenia. Komisja Europejska zorganizowała spotkania kryzysowe z unijną agencją ds. cyberbezpieczeństwa ENISA i Europolem. Komisarz ds. rolnictwa Christophe Hansen nazwał ataki „celową próbą zakłócenia naszego łańcucha dostaw żywności i podważenia zaufania konsumentów”, podkreślił jednak, że bezpieczeństwo żywnościowe w Europie nie jest zagrożone.
Jak napastnicy dostali się do systemów chłodniczych
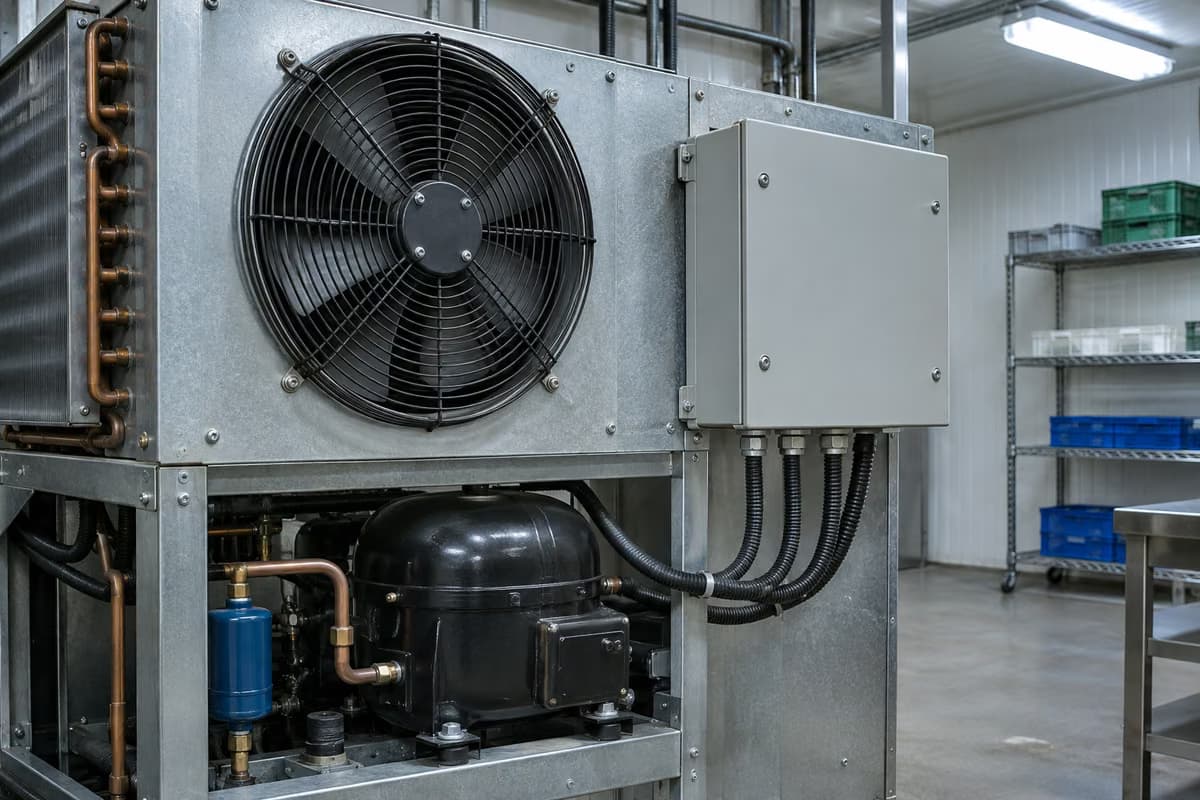
Nowoczesne chłodnictwo w supermarketach jest sterowane przez małe komputery, do których firmy serwisowe mają dostęp przez internet, aby regulować temperatury lub uruchamiać cykle odszraniania. W sklepach dotkniętych włamaniem do lodówek w supermarketach napastnicy najwyraźniej wykorzystali ten dostęp, aby przełączyć urządzenia w tryb odszraniania lub ustawić temperatury znacznie powyżej zera. Duński producent Danfoss poinformował, że chodzi o jego produkty, a zaatakowane urządzenia działały na starym, niezaktualizowanym oprogramowaniu. W Estonii, według dpa, napastnicy dotarli do komputera sterującego starszej instalacji Danfoss.
BleepingComputer podaje, że ostrzeżenie francuskiego rządu wymieniało sterowniki firmy Danfoss, a także firmy Copeland i jej marki Dixell. Stephan Moelans, dyrektor belgijskiej firmy serwisu chłodniczego Sabcobel, powiedział, że napastnik wykorzystał tę samą lukę co we Francji. „Najprostszym rozwiązaniem jest zarządzanie lodówkami przez bezpieczne połączenie internetowe”, powiedział stacji RTL. Awais Rashid, profesor cyberbezpieczeństwa na Uniwersytecie w Bristolu, wskazał na znane luki w kilku sterownikach, z których wiele nie jest już wspieranych.
Kto stoi za atakami
Nie wiadomo, kto stoi za włamaniem do lodówek w supermarketach ani jakie ma motywy. Prokuratury we Francji i w Belgii wszczęły śledztwa, a policja w kilku niemieckich krajach związkowych bada lokalne przypadki. Ponieważ nie zażądano okupu, eksperci cytowani przez bawarskiego nadawcę BR uważają sabotaż za prawdopodobny motyw. Niektórzy badacze bezpieczeństwa spekulowali o sprawcy powiązanym z państwem, ale nie ma publicznych dowodów wskazujących na jakąkolwiek grupę lub kraj, a władze nie wskazały podejrzanego.
W Niemczech Federalny Urząd Bezpieczeństwa Informacji (BSI) wezwał operatorów do zabezpieczenia dostępnych z internetu systemów sterowania zgodnie z aktualnym stanem techniki, jak podaje ZDF. Federalny minister ds. cyfryzacji Karsten Wildberger wezwał do lepszej ochrony techniki budynkowej i eksploatacyjnej. „Wszystkie firmy, i dotyczy to także administracji publicznej, muszą podejmować więcej środków ostrożności”, powiedział w Welt TV.
Włamanie do lodówek w supermarketach: co powinni wiedzieć klienci w Niemczech
Dla klientów głównym ryzykiem nie są puste półki, lecz żywność, która się ogrzała, a potem została ponownie schłodzona. Dotknięte niemieckie sklepy wycofały zepsute produkty ze sprzedaży, a władze zapewniają, że zaopatrzenie w żywność jest bezpieczne. Mimo to warto uważnie przyglądać się produktom chłodzonym i mrożonym: grube kryształki lodu w opakowaniu, miękkie lub zdeformowane mrożonki i kałuże wody na dnie zamrażarki mogą świadczyć o przerwaniu łańcucha chłodniczego. Mięso, ryby i nabiał powinny być w dotyku naprawdę zimne.
Jeśli kupisz coś, co okaże się rozmrożone lub zepsute, zachowaj paragon i zwróć produkt. Niemieckie przepisy o rękojmi, znane jako Gewährleistung, zasadniczo dają prawo do wymiany lub zwrotu pieniędzy, jeśli towar był wadliwy już w chwili zakupu. Według znawcy branży cytowanego przez Berliner Morgenpost ogólnokrajowa awaria jest w Niemczech mniej prawdopodobna niż we Francji, ponieważ wielu niezależnych sprzedawców samodzielnie wybiera swoje systemy. Ogólne porady dotyczące zakupów spożywczych znajdziesz w naszym poradniku o zakupach spożywczych w Niemczech, a o innym niedawnym ataku na systemy informatyczne w Niemczech przeczytasz w artykule o cyberataku na Uniwersytet Lipski.
Ten artykuł został przetłumaczony z języka angielskiego.